
In questa pagina è possibile trovare un fac simile DPIA GDPR da scaricare e compilare.
Indice
Come Compilare DPIA GDPR
La DPIA, cioè la valutazione d’impatto sulla protezione dei dati personali, è il processo con cui il titolare esamina preventivamente gli effetti di un trattamento sulle persone e individua le misure necessarie per proteggerle. L’articolo 35 del GDPR la richiede quando il trattamento può comportare un rischio elevato per i diritti e le libertà degli interessati, considerando natura, oggetto, contesto e finalità. Deve essere svolta prima di iniziare il trattamento, quando è ancora possibile modificarne la progettazione.
L’obbligo riguarda, in particolare, le valutazioni sistematiche ed estese di aspetti personali basate su trattamenti automatizzati, compresa la profilazione, sulle quali si fondano decisioni con effetti giuridici o conseguenze analogamente significative. La DPIA è richiesta anche per trattamenti su larga scala di categorie particolari di dati, come quelli sanitari, o di dati relativi a condanne penali e reati, nonché per la sorveglianza sistematica su larga scala di aree accessibili al pubblico. Non esiste un’esenzione generale per le piccole imprese.
In Italia occorre verificare anche l’elenco dei trattamenti soggetti a DPIA pubblicato dal Garante. L’elenco non esaurisce tutte le situazioni possibili. Le linee guida europee considerano indicatori di rischio, per esempio, il monitoraggio sistematico, l’impiego di tecnologie innovative e il coinvolgimento di persone vulnerabili. In genere, la presenza di almeno due criteri orienta verso la necessità della valutazione, ma anche un solo criterio può renderla obbligatoria. Serve quindi un esame concreto del progetto.
La prima attività consiste nel documentare perché la DPIA sia necessaria oppure perché si ritenga di poter procedere senza effettuarla. Una motivazione generica, come la disponibilità di un software ritenuto sicuro, non descrive adeguatamente il rischio per le persone. Anche la nozione di larga scala richiede attenzione: contano il numero degli interessati, la quantità e varietà dei dati, la durata del trattamento e la sua estensione geografica, senza una soglia numerica universale.
La responsabilità della DPIA rimane in capo al titolare del trattamento, anche quando la redazione viene affidata a un consulente. Il responsabile della protezione dei dati, DPO o RPD, se designato, deve essere consultato e svolge compiti di consulenza e sorveglianza. I responsabili del trattamento devono assistere il titolare nei limiti previsti dall’articolo 28. È utile coinvolgere chi conosce il processo operativo e i sistemi informatici; quando appropriato, vanno raccolte anche le opinioni degli interessati o dei loro rappresentanti.
Il documento deve descrivere sistematicamente le operazioni previste e le finalità, valutare necessità e proporzionalità del trattamento, analizzare i rischi e indicare le misure per affrontarli. La descrizione dovrebbe chiarire quali dati vengono raccolti, da dove provengono, chi vi accede, a chi vengono comunicati e per quanto tempo sono conservati. Il registro dei trattamenti privacy può fornire la mappatura iniziale, da approfondire nella valutazione d’impatto.
L’esame della proporzionalità richiede di spiegare perché i dati e le operazioni siano necessari rispetto allo scopo perseguito. Se il risultato può essere raggiunto raccogliendo meno informazioni o conservandole per un periodo inferiore, queste alternative devono essere considerate. Occorre verificare anche la base giuridica, la trasparenza verso gli interessati e l’effettivo esercizio dei loro diritti. La DPIA presuppone un trattamento lecito: la sua compilazione non rende ammissibili operazioni altrimenti vietate.
L’analisi dei rischi deve guardare alle conseguenze sulle persone. Oltre alla perdita o divulgazione dei dati, possono rilevare discriminazioni, furti d’identità, danni economici o limitazioni nell’accesso a servizi. Per ogni scenario è opportuno motivare probabilità e gravità, collegando le misure proposte al problema individuato. Limitazione degli accessi, pseudonimizzazione e riduzione dei tempi di conservazione possono contribuire alla protezione, ma la loro adeguatezza dipende dal trattamento concreto.
Le misure individuate devono tradursi in attività verificabili, con incaricati, tempi e controlli. Dopo averle considerate, occorre valutare il rischio residuo. Se questo resta elevato e non può essere sufficientemente attenuato, l’articolo 36 richiede la consultazione preventiva dell’autorità di controllo competente, prima di procedere. Come chiarisce la pagina del Garante dedicata alla DPIA, la consultazione dipende dal rischio residuo: non è un passaggio automatico per ogni valutazione.
Risulta essere opportuno conservare le versioni del documento, i contributi ricevuti, il parere del DPO e le motivazioni delle decisioni assunte. Un fac simile aiuta a organizzare il lavoro, ma deve essere adattato ai flussi effettivi. La DPIA va riesaminata quando necessario, almeno se cambia il rischio del trattamento. Nuove finalità, tecnologie, categorie di dati o destinatari possono richiedere un aggiornamento. Il GDPR non stabilisce una scadenza annuale generalizzata: il controllo deve seguire l’evoluzione del trattamento.
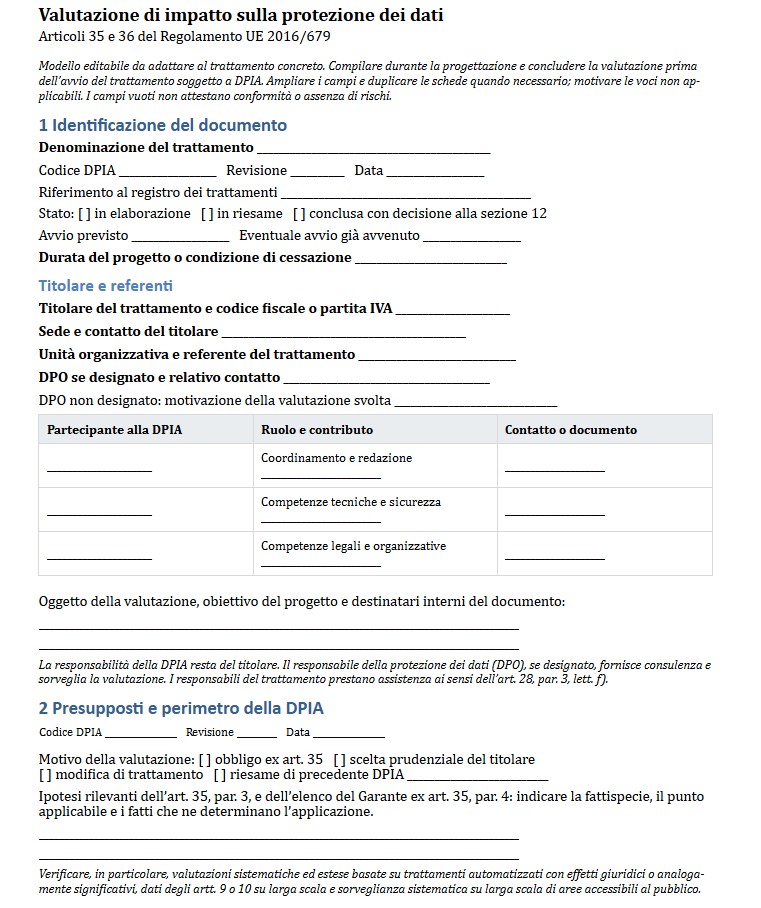
Esempio di DPIA GDPR
Di seguito è possibile trovare un esempio di DPIA GDPR.
Modello DPIA GDPR
Valutazione di impatto sulla protezione dei dati
Articoli 35 e 36 del Regolamento UE 2016/679
1 Identificazione del documento
Denominazione del trattamento: ________________________
Codice DPIA: ________________________
Revisione: ________________________
Data: ________________________
Riferimento al registro dei trattamenti: ________________________
Stato del documento:
☐ In elaborazione
☐ In riesame
☐ Concluso con decisione alla sezione 12
Avvio previsto del trattamento: ________________________
Eventuale avvio già avvenuto: ________________________
Durata del progetto o condizione di cessazione: ________________________
Titolare e referenti
Titolare del trattamento: ________________________
Codice fiscale o partita IVA: ________________________
Sede: ________________________
Contatto del titolare: ________________________
Unità organizzativa interessata: ________________________
Referente del trattamento: ________________________
DPO, se designato: ________________________
Contatto del DPO: ________________________
DPO non designato, motivazione della valutazione svolta:
________________________
| Partecipante alla DPIA | Ruolo e contributo | Contatto o documento |
|---|---|---|
| __________ | Coordinamento e redazione __________ |
__________ |
| __________ | Competenze tecniche e sicurezza __________ |
__________ |
| __________ | Competenze legali e organizzative __________ |
__________ |
Oggetto della valutazione, obiettivo del progetto e destinatari interni del documento:
________________________
La responsabilità della DPIA resta del titolare. Il responsabile della protezione dei dati (DPO), se designato, fornisce consulenza e sorveglia la valutazione. I responsabili del trattamento prestano assistenza ai sensi dell’art. 28, par. 3, lett. f).
2 Presupposti e perimetro della DPIA
Motivo della valutazione:
☐ Obbligo ai sensi dell’art. 35 GDPR
☐ Scelta prudenziale del titolare
☐ Modifica di un trattamento
☐ Riesame di una precedente DPIA
Riferimento alla precedente valutazione, se presente: ________________________
Ipotesi rilevanti dell’art. 35, par. 3, e dell’elenco del Garante previsto dall’art. 35, par. 4:
Indicare la fattispecie, il punto applicabile e i fatti che ne determinano l’applicazione.
________________________
Verificare, in particolare, valutazioni sistematiche ed estese basate su trattamenti automatizzati con effetti giuridici o analogamente significativi, dati degli artt. 9 o 10 su larga scala e sorveglianza sistematica su larga scala di aree accessibili al pubblico.
Criteri indicativi di rischio elevato
| Criterio da verificare | Sì o no | Motivazione e riscontro |
|---|---|---|
| Valutazione o attribuzione di punteggi, compresa la profilazione | __________ | __________ |
| Decisioni automatizzate con effetti giuridici o analogamente significativi | __________ | __________ |
| Monitoraggio sistematico delle persone | __________ | __________ |
| Dati sensibili o di natura altamente personale | __________ | __________ |
| Trattamento su larga scala | __________ | __________ |
| Incrocio o combinazione di insiemi di dati | __________ | __________ |
| Interessati vulnerabili o in posizione di dipendenza | __________ | __________ |
| Tecnologie o soluzioni organizzative innovative | __________ | __________ |
| Ostacoli all’esercizio di diritti o all’accesso a servizi o contratti | __________ | __________ |
I criteri supportano il giudizio sul rischio: due criteri rendono normalmente necessaria la DPIA, ma anche uno può bastare. Il conteggio non sostituisce l’art. 35 e l’elenco del Garante. Eventuali esclusioni richiedono una specifica motivazione giuridica e fattuale.
Conclusione motivata sulla necessità della DPIA ed eventuali dubbi da approfondire:
________________________
Perimetro della valutazione, attività escluse e motivi:
________________________
Eventuale valutazione comune a più trattamenti simili:
Spiegare analogie e differenze nei rischi e precisare quali trattamenti risultano coperti.
________________________
Precedente DPIA o analisi preliminare richiamata: ________________________
3 Descrizione sistematica del trattamento
Finalità specifiche e risultato atteso:
________________________
Contesto del trattamento, relazioni con gli interessati e loro ragionevoli aspettative:
________________________
Numero stimato degli interessati: ________________________
Numero di record o volume dei dati: ________________________
Area geografica: ________________________
Frequenza delle operazioni: ________________________
Durata del trattamento: ________________________
Unità organizzative coinvolte: ________________________
Categorie di interessati e condizioni di vulnerabilità:
________________________
Dati trattati e conservazione
Indicare separatamente dati particolari ex art. 9, dati ex art. 10, dati inferiti, identificativi, metadati e log. Specificare l’evento da cui decorre ogni termine di conservazione.
| Dati e interessati | Fonte e finalità | Termine e motivo | Cancellazione |
|---|---|---|---|
| __________ | __________ | __________ | __________ |
| __________ | __________ | __________ | __________ |
| __________ | __________ | __________ | __________ |
Operazioni e percorso dei dati
Descrivere raccolta, registrazione, consultazione, elaborazione, comunicazione, archiviazione e cancellazione, identificando sistemi, soggetti e passaggi di responsabilità.
________________________
Diagramma dei flussi e inventario dei sistemi allegati: ________________________
Profilazione, decisioni automatizzate, uso di IA, combinazione di archivi o riutilizzi:
Descrivere logiche, output, effetti sulle persone e intervento umano effettivo, se presenti.
________________________
Per usi ulteriori precisare la finalità, la base giuridica e, quando richiesta, la valutazione di compatibilità. Includere copie di sicurezza, ambienti di prova e dati derivati nel ciclo di vita.
4 Soggetti coinvolti e trasferimenti
Ruoli e relazioni contrattuali
| Soggetto e ruolo GDPR | Attività e dati accessibili | Accordo o garanzie |
|---|---|---|
| Contitolare o titolare autonomo __________ |
__________ | __________ |
| Responsabile ex art. 28 __________ |
__________ | __________ |
| Subresponsabile __________ |
__________ | __________ |
| Destinatario o altro soggetto __________ |
__________ | __________ |
Ripartizione delle responsabilità, istruzioni e autorizzazioni ai subresponsabili:
________________________
Verifiche sui fornitori e assistenza nella gestione dei diritti e degli incidenti:
________________________
Sistemi e localizzazione
Descrivere applicazioni, dispositivi, archivi cartacei, infrastrutture e servizi cloud. Precisare luoghi di conservazione, backup, assistenza e accesso remoto, con relativi gestori.
________________________
Trasferimenti verso paesi terzi o organizzazioni internazionali
Trasferimenti previsti o accessi rilevanti dall’estero:
☐ Sì
☐ No
☐ Da verificare
| Paese e destinatario | Dati e modalità | Presupposto e verifiche |
|---|---|---|
| __________ | __________ | __________ |
| __________ | __________ | __________ |
Documentare il presupposto del capo V GDPR: ad esempio, decisione di adeguatezza applicabile o garanzie dell’art. 46. Ove necessario, richiamare la valutazione del paese destinatario e le misure supplementari. Le deroghe dell’art. 49 richiedono una verifica specifica dei relativi limiti.
Valutazione dei trasferimenti e allegati di supporto: ________________________
Questioni aperte da risolvere prima dell’avvio:
________________________
5 Liceità, necessità e proporzionalità
Base giuridica per ogni finalità
| Finalità e operazione | Presupposto applicabile | Motivazione e documenti |
|---|---|---|
| __________ | Art. 6 __________ Art. 9 o 10, se applicabile __________ |
__________ |
| __________ | Art. 6 __________ Art. 9 o 10, se applicabile __________ |
__________ |
Indicare l’esatta disposizione e le norme nazionali pertinenti. Per consenso, documentare libertà, specificità, informazione e revoca; per legittimo interesse, individuare interesse, necessità e bilanciamento. Per dati degli artt. 9 e 10 occorre verificare anche i relativi requisiti specifici.
Necessità del trattamento
Spiegare perché ciascuna operazione e categoria di dati è necessaria rispetto alla finalità. Confrontare alternative realistiche, inclusi dati anonimi, minori volumi o modalità meno invasive, motivando la scelta.
________________________
Proporzionalità e garanzie nella progettazione
Valutare il rapporto tra utilità del trattamento ed effetti sulle persone, compresi monitoraggio, asimmetrie di potere e possibili esclusioni. Motivare le limitazioni a estensione, frequenza, accessibilità e durata.
________________________
Misure di minimizzazione, impostazioni predefinite e separazione degli usi:
________________________
Accuratezza e aggiornamento dei dati:
________________________
Motivazione dei tempi di conservazione e verifica della cancellazione:
________________________
Codici di condotta approvati e garanzie considerati:
________________________
Esito della verifica:
☐ Requisiti soddisfatti con evidenze
☐ Integrazioni necessarie
☐ Criticità impeditive
Motivazione, evidenze e azioni da completare:
________________________
Una classificazione del rischio contenuta non rende lecito un trattamento privo di base giuridica o incompatibile con i principi GDPR. Le criticità impeditive devono essere risolte prima dell’avvio.
6 Diritti e coinvolgimento degli interessati
Informazione ed esercizio dei diritti
| Ambito da valutare | Modalità concrete ed evidenze |
|---|---|
| Informative degli artt. 13 e 14 Chiarezza, accessibilità e tempi |
__________ |
| Accesso, rettifica e cancellazione Canali e gestione delle richieste |
__________ |
| Limitazione, opposizione e portabilità Applicabilità e procedure |
__________ |
| Consenso e revoca, ove pertinenti Gestione delle conseguenze |
__________ |
| Decisioni ex art. 22, se presenti Condizioni, garanzie e contestazione |
__________ |
| Minori e altre persone vulnerabili Assistenza e tutele specifiche |
__________ |
Referente per le richieste degli interessati: ________________________
Tempi interni di risposta: ________________________
Limitazioni o eccezioni invocate, relativa base normativa e salvaguardie:
________________________
Decisioni automatizzate, intervento umano e contestazione:
Precisare le garanzie applicabili e come vengono assicurate concretamente.
________________________
Opinioni degli interessati o dei loro rappresentanti
Consultazione ai sensi dell’art. 35, par. 9:
☐ Svolta
☐ Prevista
☐ Non opportuna
Soggetti coinvolti: ________________________
Modalità della consultazione: ________________________
Data: ________________________
Opinioni raccolte, criticità segnalate e risposte del titolare:
________________________
Effetti della consultazione sulle scelte progettuali o motivi della mancata consultazione:
________________________
Verbali, questionari o altri riscontri allegati: ________________________
La consultazione è effettuata ove opportuno, tenendo conto della tutela degli interessi commerciali o pubblici e della sicurezza del trattamento. Documentare eventuali divergenze e il modo in cui sono state considerate.
7 Misure tecniche e organizzative
Per ogni ambito indicare la misura concreta, lo stato, il soggetto incaricato e una prova verificabile. Usare “attuata”, “da attuare” o “non applicabile”, motivando quest’ultimo caso.
| Ambito di controllo | Misura, stato, incaricato ed evidenza |
|---|---|
| Identità e accessi Ruoli, autenticazione, privilegi e revoche |
__________ |
| Protezione e separazione dei dati Cifratura, chiavi e pseudonimizzazione |
__________ |
| Sicurezza di sistemi e applicazioni Aggiornamenti, configurazioni e verifiche |
__________ |
| Tracciamento e controllo Log, anomalie e accessi amministrativi |
__________ |
| Continuità e ripristino Backup, disponibilità e prove di recupero |
__________ |
| Cancellazione e dismissione Archivi, copie, dispositivi e fornitori |
__________ |
| Organizzazione e persone Istruzioni, formazione e riservatezza |
__________ |
| Incidenti e violazioni di dati Rilevazione, risposta e adempimenti degli artt. 33 e 34 |
__________ |
Ulteriori misure contro impieghi impropri, discriminazioni, errori decisionali, controllo eccessivo o ostacoli all’esercizio dei diritti:
________________________
Verifiche indipendenti, test o audit richiamati: ________________________
Responsabile delle verifiche: ________________________
Data delle verifiche: ________________________
Valutare l’efficacia nel contesto concreto, anche nei rapporti con fornitori e subresponsabili. Una misura soltanto pianificata non può essere considerata già efficace nel rischio residuo verificato. Riportare le attività mancanti nella sezione 10.
8 Metodo e quadro complessivo dei rischi
Valutare le conseguenze per le persone: danni economici, fisici o reputazionali, discriminazioni, perdita di riservatezza, autonomia o accesso a servizi. Considerare anche i rischi dell’uso ordinario del trattamento, oltre a errori, attacchi e incidenti.
Metodo adottato:
☐ Metodo proposto di seguito
☐ Altro metodo documentato: ________________________
La matrice seguente è una proposta operativa adattabile, non una soglia legale. Il titolare deve motivare stime, classificazioni e adeguatezza del metodo al trattamento; l’incertezza richiede approfondimenti e cautela.
| Livello | Probabilità dell’evento | Gravità per la persona |
|---|---|---|
| 1 | Improbabile: richiede condizioni eccezionali | Limitata: disagi facilmente rimediabili |
| 2 | Possibile: condizioni realistiche non frequenti | Apprezzabile: conseguenze superabili con impegno |
| 3 | Probabile: condizioni ricorrenti o debolezze note | Grave: danni rilevanti o difficili da superare |
| 4 | Molto probabile: esposizione continua o eventi attesi | Molto grave: danni duraturi, irreversibili o alla sicurezza personale |
Matrice di classificazione del rischio
| Probabilità / gravità | G1 | G2 | G3 | G4 |
|---|---|---|---|---|
| P1 | Basso | Basso | Medio | Elevato |
| P2 | Basso | Medio | Elevato | Elevato |
| P3 | Medio | Medio | Elevato | Elevato |
| P4 | Medio | Elevato | Elevato | Elevato |
Valutare il rischio iniziale senza le misure considerate nell’analisi e il rischio residuo con le sole misure attuate e verificate. Le stime con interventi futuri restano previsioni. Valutare ciascuno scenario e le interazioni tra rischi; non compensare rischi elevati con medie numeriche.
Registro sintetico da collegare alle schede di analisi
Utilizzare codici coerenti nel documento: R per i rischi, M per le misure, E per le evidenze e A per le azioni.
| ID e scenario | Rischio iniziale | Misure e prove | Residuo verificato |
|---|---|---|---|
| R___ __________ | __________ | M___ / E___ | __________ |
| R___ __________ | __________ | M___ / E___ | __________ |
| R___ __________ | __________ | M___ / E___ | __________ |
Rischi cumulativi, incertezze e approfondimenti:
________________________
9 Scheda di analisi del singolo rischio
Duplicare questa scheda per ogni scenario rilevante.
ID rischio: R________
Valutatore: ________________________
Data: ________________________
Fase del trattamento, sistema e categorie di dati:
________________________
Interessati coinvolti e vulnerabilità specifiche:
________________________
Evento, cause ed effetti
Descrivere l’evento, la fonte di rischio, le condizioni che lo rendono possibile e i danni concreti ai diritti e alle libertà delle persone.
________________________
Considerare, ove pertinenti, accesso o divulgazione indebita, perdita o alterazione dei dati, indisponibilità, riutilizzo incompatibile, profilazione inesatta, discriminazione o impedimenti all’esercizio dei diritti. Definire scenari distinti quando cambiano cause, persone esposte o conseguenze.
Rischio iniziale
Probabilità: ______
Gravità: ______
Livello di rischio: ________________________
Data della stima: ________________________
Motivazione, dati utilizzati, ipotesi e incertezze:
Chiarire le misure escluse dalla stima iniziale.
________________________
Misure considerate e rischio residuo
| ID misura e intervento | Stato e prova di efficacia | Effetto sul rischio |
|---|---|---|
| M___ __________ | E___ __________ | __________ |
| M___ __________ | E___ __________ | __________ |
Rischio residuo verificato:
Probabilità: ______
Gravità: ______
Livello: ________________________
Motivazione della stima residua ed effetti delle misure sulle cause o sui danni:
Se il rischio residuo non è ancora verificabile, indicarlo espressamente e motivare.
________________________
Rischio residuo previsto dopo ulteriori azioni, se stimato: ________________________
Azioni collegate: A________________________
Esito:
☐ Ulteriori misure da adottare
☐ Rinvio alla consultazione ex art. 36
☐ Rischio gestito con motivazione documentata
Motivazione ed eventuali vincoli prima dell’avvio:
________________________
Verifica del: ________________________
Incaricato: ________________________
Firma: ________________________
10 Piano delle azioni e verifica di efficacia
Collegare ogni azione ai rischi e alle carenze emerse. Identificare un incaricato, una scadenza e un risultato verificabile. Distinguere gli interventi necessari prima dell’avvio da quelli di monitoraggio successivo.
| ID e rischi | Azione da completare | Incaricato e termine | Stato e prova |
|---|---|---|---|
| A___ R________ |
__________ | __________ | __________ |
| A___ R________ |
__________ | __________ | __________ |
| A___ R________ |
__________ | __________ | __________ |
| A___ R________ |
__________ | __________ | __________ |
Azioni obbligatorie prima dell’avvio e relativi motivi:
________________________
Risorse approvate, dipendenze da fornitori ed eventuali ritardi:
________________________
Misure temporanee, efficacia e durata:
________________________
Verifica delle misure attuate
| Misura e data del controllo | Metodo, prova ed esito | Verificatore e seguito |
|---|---|---|
| M___ __________ | __________ | __________ |
| M___ __________ | __________ | __________ |
| M___ __________ | __________ | __________ |
Esito delle prove, limiti residui e aggiornamenti delle schede di rischio:
________________________
Evidenze conservate e relativa collocazione:
________________________
Chiudere un’azione solo dopo il riscontro dell’attuazione e dell’efficacia attesa. Aggiornare la valutazione residua prima della decisione finale; registrare eventuali condizioni non ancora soddisfatte.
11 Pareri e consultazione preventiva
Parere del DPO, se designato
DPO: ________________________
Richiesta del: ________________________
Parere del: ________________________
Documenti e versione della DPIA esaminati: ________________________
Parere su metodologia, completezza, necessità, proporzionalità, rischi residui, misure e opportunità della consultazione preventiva:
Riportare condizioni e raccomandazioni.
________________________
Riferimento al parere allegato: ________________________
Firma del DPO: ________________________
Riscontro del titolare:
Indicare le raccomandazioni recepite e le eventuali divergenze, con motivazione documentata e azioni conseguenti.
________________________
La firma del DPO documenta il suo contributo e non sostituisce la decisione del titolare. Se il DPO non è designato, richiamare la valutazione riportata nella sezione 1.
Verifica della necessità di consultare il Garante
Permane un rischio elevato non sufficientemente mitigato?
☐ Sì
☐ No
☐ Da accertare
Motivazione, scenari rilevanti e misure ulteriori considerate:
Indicare perché il rischio risulta sufficientemente ridotto oppure perché non è possibile attenuarlo ulteriormente.
________________________
Consultazione ai sensi dell’art. 36:
☐ Necessaria
☐ Non necessaria
☐ Decisione sospesa
In caso di rischio elevato residuo, consultare l’autorità prima di procedere al trattamento. L’accettazione interna del rischio non sostituisce la consultazione e gli adempimenti conseguenti.
Richiesta inviata il: ________________________
Protocollo: ________________________
Referente: ________________________
Documenti trasmessi e integrazioni richieste:
________________________
Riscontro dell’autorità, data e riferimento:
________________________
Prescrizioni, indicazioni e misure conseguenti, con relativi riscontri di attuazione:
________________________
Il fascicolo di consultazione comprende la DPIA e le informazioni richieste dall’art. 36, par. 3, incluse responsabilità dei soggetti, finalità, mezzi, garanzie e contatti del DPO ove applicabili. La sola trasmissione della richiesta non consente di avviare automaticamente il trattamento.
12 Decisione del titolare e riesame
Decisione sul trattamento valutato:
☐ Avvio o prosecuzione consentiti nel perimetro descritto, con requisiti verificati
☐ Avvio rinviato fino alla chiusura delle condizioni indicate sotto
☐ Consultazione preventiva da completare prima di procedere
☐ Progetto da modificare o abbandonare; per trattamenti in corso, misure da definire
Motivazione della decisione:
Riportare l’esito su liceità, necessità e proporzionalità, il rischio residuo complessivo e il modo in cui sono stati considerati i pareri.
________________________
Condizioni ancora aperte:
________________________
Incaricato della verifica: ________________________
Data di verifica della chiusura: ________________________
Documento che attesta la chiusura: ________________________
Data di avvio autorizzata, se definita: ________________________
Perimetro autorizzato: ________________________
Nome e ruolo del soggetto che decide per il titolare: ________________________
Data: ________________________
Firma: ________________________
L’avvio resta subordinato all’effettivo completamento degli adempimenti e delle misure necessari. Una DPIA non sana eventuali trattamenti già svolti in violazione della normativa.
Monitoraggio e riesame della valutazione
Incaricato del monitoraggio: ________________________
Prossimo riesame programmato: ________________________
Indicatori, controlli e fatti che impongono un riesame:
Considerare cambiamenti di finalità, dati, scala, tecnologia, fornitori, minacce, incidenti o effetti sulle persone. Precisare chi attiva l’aggiornamento.
________________________
Riesaminare la DPIA quando necessario e almeno in caso di variazione del rischio, ai sensi dell’art. 35, par. 11. La data programmata è una scelta organizzativa e non sostituisce il riesame al verificarsi di cambiamenti rilevanti.
| Versione e data | Modifica e motivo | Autore e decisione |
|---|---|---|
| __________ | __________ | __________ |
| __________ | __________ | __________ |
Allegati e conservazione del fascicolo
Elencare codice, titolo e versione di flussi, registro, contratti, informative, analisi, schede rischio, prove, pareri e ulteriori documenti richiamati.
________________________
Collocazione del fascicolo: ________________________
Accessi consentiti: ________________________
Eventuale sintesi da condividere e informazioni da omettere:
________________________
Fac Simile DPIA GDPR Word da Scaricare
In questa sezione è presente un modello DPIA GDPR da scaricare. Il modulo DPIA GDPR compilabile messo a disposizione è in formato DOC, può quindi essere aperto e compilato utilizzando Word o un altro programma che supporta questo formato.
La compilazione è molto semplice, basta infatti inserire i dati mancanti negli spazi presenti nel documento.
Una volta compilato, il fac simile DPIA GDPR può essere convertito in PDF o stampato.

Modello DPIA GDPR Excel
Di seguito viene messo a disposizione un fac simile DPIA GDPR Excel.