
In questa pagina è possibile trovare un fac simile accordo di contitolarità GDPR art. 26 Word e PDF editabile da scaricare e compilare.
Indice
Come si Scrive un Accordo di Contitolarità GDPR Art. 26
L’accordo di contitolarità previsto dall’articolo 26 del GDPR disciplina i rapporti tra due o più soggetti che decidono congiuntamente le finalità e i mezzi del trattamento di dati personali. Serve a stabilire chi adempie ai diversi obblighi, rendendo comprensibili le responsabilità di ciascuno. Come emerge dal testo del Regolamento, la contitolarità dipende dall’attività concretamente svolta: definirsi contitolari in un contratto non basta, così come omettere questa qualifica non esclude l’applicazione della norma.
La verifica iniziale riguarda quindi il potere decisionale effettivo. La condivisione di un database, l’appartenenza allo stesso gruppo o una collaborazione commerciale non determinano automaticamente la contitolarità. Occorre valutare se le decisioni dei partecipanti concorrono a definire il trattamento. Per esempio, due imprese che progettano insieme una campagna e scelgono destinatari e modalità di raccolta possono essere contitolari per quelle operazioni, senza esserlo necessariamente per ogni successivo utilizzo dei dati.
Quando un soggetto opera per conto dell’altro e secondo le sue istruzioni, il rapporto va invece disciplinato mediante un accordo con il responsabile del trattamento ai sensi dell’articolo 28. Possono inoltre esistere titolari autonomi che si comunicano dati. La qualificazione corretta richiede quindi di esaminare le decisioni concretamente assunte da ciascuna organizzazione.
L’accordo deve essere definito prima dell’avvio del trattamento congiunto. L’articolo 26 lascia spazio all’organizzazione concordata dalle parti, salvo quanto già stabilito dal diritto europeo o nazionale sulle rispettive responsabilità. Non prescrive una specifica forma contrattuale; le linee guida 07/2020 dell’EDPB raccomandano però un documento giuridicamente vincolante. Predisporre un testo scritto, sottoscritto e conservato dalle parti consente di dimostrare gli impegni assunti e verificarne il rispetto.
Per redigerlo, bisogna identificare i contitolari e descrivere precisamente il trattamento condiviso, chiarendo quali persone e quali dati sono coinvolti. Il documento dovrebbe distinguere le operazioni congiunte dalle attività gestite autonomamente. Ogni contitolare deve verificare la base giuridica del proprio trattamento; per le categorie particolari di dati occorre anche una condizione prevista dall’articolo 9. La firma dell’accordo non sostituisce questi presupposti e non rende lecita qualsiasi comunicazione di informazioni.
La ripartizione dei compiti deve spiegare chi fornisce l’informativa prevista dagli articoli 13 e 14 e come vengono gestite le richieste degli interessati. È utile stabilire tempi interni di inoltro e collaborazione che permettano di rispondere senza ritardi, rispettando il termine ordinario di un mese previsto dal GDPR e le condizioni per eventuali proroghe. Indicazioni generiche sul rispetto della privacy non chiariscono chi debba effettivamente intervenire.
Il contenuto essenziale dell’accordo deve essere reso disponibile agli interessati, per esempio attraverso l’informativa o una pagina facilmente raggiungibile. La spiegazione deve consentire di comprendere i ruoli e individuare i contatti utili. È possibile designare un punto di contatto comune, ma questa scelta non limita i diritti delle persone: ciascun interessato può esercitarli nei confronti di ogni contitolare, indipendentemente dalla distribuzione interna delle competenze.
L’accordo dovrebbe precisare come vengono applicate e controllate le misure di sicurezza, collegando ogni attività a un soggetto incaricato di eseguirla. Se intervengono fornitori esterni, occorre coordinare la loro designazione e le istruzioni impartite. Quando il trattamento richiede una valutazione d’impatto, le parti devono organizzare la collaborazione necessaria. Eventuali trasferimenti verso Paesi terzi restano soggetti alle specifiche garanzie previste dal GDPR.
Per le violazioni di dati personali, data breach, serve una procedura che assicuri comunicazioni tempestive tra i contitolari e individui chi valuta l’incidente e cura gli adempimenti. Come chiarisce il Garante nella pagina dedicata ai data breach, la notifica all’autorità, quando dovuta, va effettuata senza ingiustificato ritardo e, ove possibile, entro 72 ore dalla conoscenza della violazione. Non è richiesta quando è improbabile un rischio per i diritti e le libertà delle persone; tutte le violazioni devono comunque essere documentate.
La distribuzione interna dei compiti non elimina le responsabilità previste dalla legge. Se ricorrono le condizioni dell’articolo 82, più soggetti responsabili dello stesso danno possono essere tenuti solidalmente al risarcimento integrale. Le clausole che regolano i rapporti economici tra contitolari non possono ridurre la tutela dell’interessato, né vincolare i poteri di accertamento dell’autorità.
È opportuno prevedere come aggiornare l’accordo quando cambiano il progetto o i soggetti coinvolti. Alla cessazione della collaborazione, il documento dovrebbe chiarire la destinazione dei dati e gli eventuali obblighi di conservazione. Un fac simile deve quindi essere adattato alle operazioni effettive, affinché le responsabilità descritte corrispondano alle procedure realmente adottate.
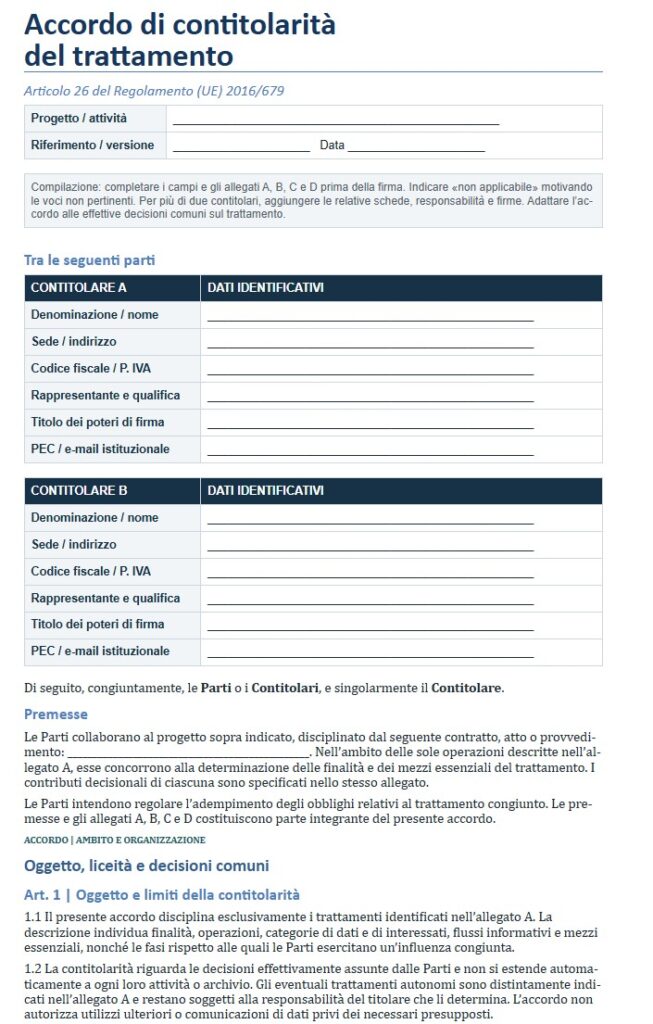
Esempio di Accordo di Contitolarità GDPR Art. 26
Di seguito è possibile trovare un esempio di accordo di contitolarità GDPR art. 26.
ACCORDO DI CONTITOLARITÀ DEL TRATTAMENTO DEI DATI PERSONALI
Ai sensi dell’articolo 26 del Regolamento (UE) 2016/679
Progetto o attività: ________________________
Riferimento dell’accordo: ________________________
Versione: ____________
Data: ____________
TRA
Contitolare A
Denominazione o nome: ________________________
Sede o indirizzo: ________________________
Codice fiscale: ________________________
Partita IVA, se presente: ________________________
Rappresentato da: ________________________
Qualifica del rappresentante: ________________________
Titolo dei poteri di firma: ________________________
PEC: ________________________
E-mail: ________________________
Di seguito, “Contitolare A”.
E
Contitolare B
Denominazione o nome: ________________________
Sede o indirizzo: ________________________
Codice fiscale: ________________________
Partita IVA, se presente: ________________________
Rappresentato da: ________________________
Qualifica del rappresentante: ________________________
Titolo dei poteri di firma: ________________________
PEC: ________________________
E-mail: ________________________
Di seguito, “Contitolare B”.
Il Contitolare A e il Contitolare B sono di seguito indicati congiuntamente come le “Parti” o i “Contitolari” e, singolarmente, come il “Contitolare”.
PREMESSO CHE
Le Parti collaborano al progetto o all’attività sopra indicati, disciplinati dal seguente contratto, atto o provvedimento: ________________________.
Nell’ambito delle sole operazioni descritte nell’allegato A, le Parti concorrono alla determinazione delle finalità e dei mezzi essenziali del trattamento dei dati personali. I contributi decisionali di ciascuna Parte sono specificati nello stesso allegato.
Le Parti intendono regolare l’adempimento degli obblighi relativi al trattamento congiunto. Le premesse e gli allegati A, B, C e D costituiscono parte integrante del presente accordo.
SI CONVIENE QUANTO SEGUE
Art. 1. Oggetto e limiti della contitolarità
1.1 Il presente accordo disciplina esclusivamente i trattamenti identificati nell’allegato A. La descrizione individua finalità, operazioni, categorie di dati e di interessati, flussi informativi e mezzi essenziali, nonché le fasi rispetto alle quali le Parti esercitano un’influenza congiunta.
1.2 La contitolarità riguarda le decisioni effettivamente assunte dalle Parti e non si estende automaticamente a ogni loro attività o archivio. Gli eventuali trattamenti autonomi sono distintamente indicati nell’allegato A e restano soggetti alla responsabilità del titolare che li determina. L’accordo non autorizza utilizzi ulteriori o comunicazioni di dati privi dei necessari presupposti.
1.3 Il presente atto non designa una Parte responsabile del trattamento dell’altra. Qualora singole attività siano svolte esclusivamente per conto e secondo le istruzioni di un titolare, esse sono identificate separatamente e regolate, ove ne ricorrano i presupposti, ai sensi dell’articolo 28 GDPR.
Art. 2. Liceità e principi del trattamento
2.1 Ciascun Contitolare verifica e documenta, per le attività di propria competenza, la base giuridica pertinente ai sensi dell’articolo 6 GDPR. L’allegato A specifica anche le eventuali condizioni dell’articolo 9 e le disposizioni che consentono il trattamento dei dati di cui all’articolo 10. Se le responsabilità sono già stabilite dalla legge, questa prevale sulla diversa ripartizione contrattuale.
2.2 Le Parti raccolgono e utilizzano soltanto i dati necessari alle finalità concordate, verificandone l’esattezza e applicando tempi di conservazione giustificati. La firma dell’accordo non costituisce, di per sé, una base giuridica del trattamento né sostituisce il consenso dell’interessato quando richiesto.
2.3 Se il trattamento si fonda sul consenso, l’allegato B attribuisce i compiti relativi alla raccolta, alla prova e alla gestione della revoca. La revoca è comunicata alle altre Parti interessate senza ritardo. Le modifiche delle finalità o dei mezzi essenziali richiedono una nuova verifica di liceità e il preventivo aggiornamento degli allegati.
Art. 3. Organizzazione e ripartizione dei compiti
3.1 La matrice dell’allegato B individua, per ciascun adempimento, chi ne cura l’esecuzione e chi deve collaborare, indicando tempi, recapiti ed evidenze da conservare. I campi essenziali devono essere completati prima dell’avvio del trattamento. Le Parti conservano la motivazione della ripartizione scelta, tenendo conto delle rispettive capacità operative e dei rapporti con gli interessati.
3.2 Le decisioni sulle finalità e sui mezzi essenziali sono assunte con il consenso documentato di tutte le Parti coinvolte. I referenti curano l’attuazione e segnalano senza ritardo impedimenti o difformità. L’attribuzione di un compito non esonera gli altri Contitolari dalle responsabilità loro imposte dal GDPR.
3.3 Ciascuna Parte mantiene aggiornati i propri recapiti e comunica tempestivamente ogni sostituzione. I responsabili della protezione dei dati, se designati, sono coinvolti nelle questioni di competenza, nel rispetto delle loro funzioni consultive, di sorveglianza e della loro indipendenza.
Art. 4. Informative e contenuto essenziale dell’accordo
4.1 Le Parti approvano informazioni coerenti e comprensibili sul trattamento congiunto. L’allegato B indica chi redige, consegna o pubblica l’informativa e ne conserva la versione e la prova di messa a disposizione. Devono essere rispettati contenuti, modalità e termini degli articoli 12, 13 e 14 GDPR, secondo la provenienza dei dati e le circostanze della raccolta.
4.2 Il contenuto essenziale dell’accordo, riportato nell’allegato D, è reso accessibile agli interessati con le modalità indicate nello stesso allegato. La sintesi identifica i Contitolari, il trattamento comune, i ruoli effettivi e i recapiti per l’esercizio dei diritti. Essa integra, senza sostituirla, l’informativa completa.
4.3 Le modifiche che incidono sulle informazioni dovute agli interessati comportano il tempestivo aggiornamento dell’informativa e della sintesi. La riservatezza dei rapporti interni non può impedire la comunicazione del contenuto essenziale richiesta dall’articolo 26 GDPR.
Art. 5. Esercizio dei diritti degli interessati
5.1 L’interessato può rivolgersi a ciascun Contitolare ed esercitare i propri diritti nei confronti di ciascuno di essi. L’eventuale punto di contatto comune indicato negli allegati B e D facilita la gestione delle richieste e non costituisce un canale esclusivo o una condizione per il loro esame.
5.2 La Parte che riceve una richiesta ne registra la data e la inoltra al referente incaricato nell’allegato B senza ritardo e comunque entro due giorni lavorativi. Ciascuna Parte fornisce le informazioni di propria competenza entro cinque giorni lavorativi dalla richiesta interna, o nel minor termine necessario per rispettare la scadenza applicabile.
5.3 Il riscontro è fornito senza ingiustificato ritardo e al più tardi entro un mese dal ricevimento della richiesta da parte di un Contitolare. L’eventuale proroga, sino a ulteriori due mesi per complessità o numero delle richieste, e i relativi motivi sono comunicati all’interessato entro il primo mese. L’inoltro interno non fa decorrere nuovamente il termine.
5.4 Le Parti coordinano la verifica dell’identità quando necessaria, la ricerca dei dati e l’attuazione delle misure richieste, evitando raccolte eccedenti e ostacoli ingiustificati. L’eventuale mancato accoglimento è motivato nei termini dell’articolo 12 GDPR. In caso di inerzia del referente, la Parte destinataria assicura comunque gli adempimenti dovuti.
5.5 Rettifiche, cancellazioni o limitazioni sono comunicate ai destinatari nei casi previsti dall’articolo 19 GDPR. Le Parti conservano le evidenze delle richieste, delle verifiche e dei riscontri, con accesso limitato e per il periodo giustificato dalle relative finalità.
Art. 6. Persone autorizzate e riservatezza
6.1 Ogni Parte individua le persone che possono accedere ai dati sotto la propria autorità, assegna istruzioni documentate e profili proporzionati alle mansioni, cura la formazione e impone obblighi di riservatezza. Gli accessi non più necessari sono revocati tempestivamente.
6.2 L’accesso ai sistemi comuni è consentito soltanto nei limiti concordati nell’allegato C. Le informazioni ricevute dall’altra Parte sono utilizzate esclusivamente per gli scopi leciti previsti dall’accordo. Gli obblighi di riservatezza continuano anche dopo la cessazione del rapporto.
Art. 7. Misure tecniche e organizzative
7.1 Prima dell’avvio e durante il trattamento, le Parti valutano i rischi per le persone e adottano misure adeguate ai sensi degli articoli 24, 25 e 32 GDPR. L’allegato C descrive le misure effettive, chi le attua e come ne viene verificata l’efficacia. Il livello di protezione è riesaminato in occasione di cambiamenti, incidenti o nuove vulnerabilità rilevanti.
7.2 Le Parti proteggono riservatezza, integrità e disponibilità dei dati, limitano gli accessi e predispongono il ripristino dei sistemi. Cifratura, pseudonimizzazione, autenticazione e tracciamento sono configurati in funzione dei rischi e delle operazioni previste, evitando di considerare la compilazione dell’allegato come prova sufficiente dell’adeguatezza delle misure.
7.3 Ogni criticità che possa incidere sui sistemi comuni è segnalata agli altri Contitolari. Gli interventi urgenti di contenimento possono essere adottati immediatamente, con successiva comunicazione delle ragioni e degli effetti, senza rinviare la protezione degli interessati all’approvazione formale di una modifica.
Art. 8. Responsabili del trattamento e altri destinatari
8.1 Il ricorso a fornitori che trattano dati per conto dei Contitolari è concordato prima dell’accesso ai dati. Sono documentati identità, servizio, dati accessibili, luoghi del trattamento e garanzie offerte. Il Contitolare incaricato della formalizzazione è individuato nell’allegato B; gli atti devono vincolare il fornitore nei confronti dei titolari interessati, anche mediante un mandato idoneo ove utilizzato.
8.2 I rapporti con i responsabili sono regolati con un atto conforme all’articolo 28 GDPR. Le Parti coordinano le istruzioni per evitare conflitti, verificano il rispetto delle condizioni per il ricorso ad altri responsabili e acquisiscono evidenze adeguate sulla sicurezza e sull’adempimento degli obblighi contrattuali. Il presente accordo non sostituisce tali atti.
8.3 Le comunicazioni a destinatari che operano come titolari autonomi sono ammesse soltanto entro le finalità e i presupposti giuridici documentati. Nessuna Parte può aggiungere destinatari o servizi che modifichino sostanzialmente il trattamento comune senza la preventiva decisione delle altre Parti interessate.
Art. 9. Trasferimenti internazionali
9.1 I luoghi di conservazione, elaborazione e accesso remoto sono indicati nell’allegato A, compresi quelli riferibili ai fornitori. Ogni trasferimento verso un Paese terzo o un’organizzazione internazionale deve essere verificato e documentato prima di essere attivato, nel rispetto del capo V GDPR.
9.2 L’allegato A specifica destinatario, Paese e strumento utilizzato, nonché le eventuali valutazioni e misure supplementari richieste. Le deroghe dell’articolo 49 sono utilizzabili soltanto nei casi e nei limiti previsti dalla norma. Un cambiamento che faccia venir meno le garanzie comporta l’adozione delle misure necessarie, sino alla sospensione del trasferimento interessato.
Art. 10. Documentazione e valutazione d’impatto
10.1 Ciascuna Parte adempie agli obblighi di documentazione e di tenuta del registro delle attività di trattamento nei casi previsti dall’articolo 30 GDPR, assicurandone la coerenza con l’accordo. L’eventuale documentazione condivisa non elimina gli obblighi individuali.
10.2 Le Parti verificano prima dell’avvio se occorra una valutazione d’impatto ai sensi dell’articolo 35 GDPR, ne documentano l’esito e collaborano alla sua redazione e revisione. Il coordinatore è indicato nell’allegato B. Se permane un rischio elevato in assenza di misure idonee a ridurlo, è effettuata la consultazione preventiva prevista dall’articolo 36 prima del trattamento.
Art. 11. Violazioni di dati personali
11.1 La Parte che rileva una violazione, o un incidente ragionevolmente suscettibile di coinvolgere i dati comuni, avvisa i contatti dell’allegato C senza ritardo e comunque entro dodici ore dalla rilevazione. Questo è un termine interno concordato dalle Parti e non sostituisce le scadenze legali. La prima segnalazione è inviata anche se le informazioni sono incomplete e viene progressivamente integrata.
11.2 La segnalazione descrive l’evento, il momento della rilevazione e, se noto, dell’accadimento, i sistemi e i dati coinvolti, le categorie e il numero indicativo delle persone e delle registrazioni interessate, le probabili conseguenze e le misure già adottate. Sono indicati un referente raggiungibile e gli aggiornamenti disponibili. Le Parti conservano le evidenze utili e contengono immediatamente gli effetti dell’incidente.
11.3 Il Contitolare indicato nell’allegato B coordina la valutazione e cura, secondo l’incarico ricevuto, la notifica all’autorità competente. La notifica, quando dovuta ai sensi dell’articolo 33 GDPR, è effettuata senza ingiustificato ritardo e, ove possibile, entro settantadue ore dalla conoscenza della violazione; l’eventuale ritardo è motivato. La notifica non è richiesta se è improbabile un rischio per i diritti e le libertà delle persone.
11.4 Se la violazione può presentare un rischio elevato, le Parti assicurano la comunicazione agli interessati senza ingiustificato ritardo ai sensi dell’articolo 34, salvo le eccezioni ivi previste. L’attesa di informazioni complete o di un’approvazione interna non può giustificare l’inosservanza dei termini. Ciascuna Parte conserva la responsabilità di assicurare gli adempimenti a essa applicabili e interviene se il coordinamento non è tempestivo.
11.5 Tutte le violazioni accertate sono documentate, comprese quelle non notificate, registrando le circostanze, gli effetti, le misure adottate e le ragioni delle decisioni. Le Parti condividono tempestivamente la documentazione necessaria, evitando ulteriori divulgazioni indebite.
Art. 12. Verifiche e collaborazione con le autorità
12.1 Le Parti si scambiano le evidenze necessarie a verificare l’attuazione dell’accordo e concordano verifiche proporzionate, con preavviso ordinario di dieci giorni lavorativi. Il preavviso non si applica quando sia incompatibile con la gestione di incidenti, con un rischio attuale o con un termine imposto dall’autorità.
12.2 Le verifiche rispettano riservatezza, sicurezza e diritti di terzi; non consentono accessi generalizzati a dati estranei al trattamento comune. Le carenze rilevate sono documentate insieme alle azioni correttive, ai soggetti incaricati e alle scadenze.
12.3 Ogni Parte coopera direttamente con l’autorità competente. Le richieste riguardanti il trattamento comune sono comunicate alle altre Parti senza ritardo, salvo divieti normativi o dell’autorità. La ripartizione contrattuale non vincola i poteri di indagine e di intervento delle autorità.
Art. 13. Responsabilità e rapporti economici interni
13.1 Restano ferme le responsabilità previste dal GDPR, inclusa la responsabilità solidale nei casi disciplinati dall’articolo 82. Nessuna clausola limita i diritti degli interessati, esclude responsabilità inderogabili o trasferisce automaticamente sanzioni amministrative da una Parte all’altra.
13.2 Nei rapporti interni, ciascuna Parte risponde degli inadempimenti a essa imputabili secondo la legge. Il regresso per i risarcimenti è esercitato nei limiti dell’articolo 82, paragrafo 5, e delle altre disposizioni applicabili. I costi ordinari degli adempimenti restano a carico della Parte che li esegue, salvo diverso accordo scritto.
Art. 14. Efficacia, durata e gestione finale dei dati
14.1 L’accordo produce effetti dall’ultima sottoscrizione e resta applicabile sino al ____________, oppure sino al completamento della seguente attività o evento: ________________________. Il trattamento congiunto inizia soltanto dopo il completamento degli allegati e delle misure necessarie.
14.2 L’accordo è riesaminato almeno annualmente e quando cambiano finalità, mezzi essenziali, flussi o soggetti coinvolti. La proroga è approvata per iscritto prima della scadenza. Restano ferme le cause di cessazione previste dalla legge o dal rapporto principale.
14.3 Alla cessazione, le Parti interrompono le operazioni non più giustificate, revocano gli accessi non necessari e attuano il piano di cancellazione, anonimizzazione o ulteriore conservazione indicato nell’allegato A. Il passaggio di dati a una Parte o a terzi richiede una specifica verifica di liceità e di sicurezza.
14.4 L’eventuale conservazione successiva è limitata ai dati, ai soggetti e al periodo giustificati da un obbligo o da un altro valido presupposto, documentati nell’allegato A. Le Parti attestano le operazioni eseguite e indicano le copie residue, comprese quelle di sicurezza, con i tempi di eliminazione. L’accordo continua a regolare gli obblighi pertinenti finché permangano dati o adempimenti riferibili al trattamento comune.
Art. 15. Modifiche, comunicazioni e disciplina applicabile
15.1 Le modifiche del testo e degli allegati sono documentate per iscritto e approvate dalle Parti interessate prima della loro attuazione, salvo gli interventi urgenti di protezione previsti dall’articolo 7. Ogni versione reca data e riferimento identificativo. I semplici aggiornamenti dei recapiti sono comunicati senza ritardo, preservando la continuità del contatto.
15.2 Le comunicazioni formali sono inviate ai recapiti indicati per ciascuna Parte; quelle urgenti seguono anche i canali dell’allegato C. Si applicano il GDPR, il decreto legislativo 196/2003, come modificato, e le altre disposizioni pertinenti del diritto dell’Unione e italiano. Le norme inderogabili prevalgono sulle previsioni difformi.
15.3 Le Parti cercano una soluzione concordata alle controversie, senza ritardare gli obblighi verso interessati e autorità. Restano applicabili gli ordinari criteri di giurisdizione e competenza previsti dalla legge, senza pregiudizio per le tutele degli interessati.
ALLEGATI APPROVATI CON LA SOTTOSCRIZIONE
Allegato A: descrizione del trattamento e presupposti di liceità.
Allegato B: ripartizione dei compiti e contatti operativi.
Allegato C: sicurezza e gestione degli incidenti.
Allegato D: contenuto essenziale dell’accordo per gli interessati.
Letto e sottoscritto, con approvazione degli allegati compilati e identificati nella versione del presente accordo.
Per il Contitolare A
Nome e qualifica: ________________________
Luogo e data: ________________________
Firma: ________________________
Per il Contitolare B
Nome e qualifica: ________________________
Luogo e data: ________________________
Firma: ________________________
ALLEGATO A. DESCRIZIONE DEL TRATTAMENTO E PRESUPPOSTI DI LICEITÀ
Scheda n.: ____________
Versione e data: ____________
Compilare una scheda per ogni trattamento o insieme omogeneo di operazioni. Duplicare la scheda se finalità, basi giuridiche, dati o tempi di conservazione differiscono. Le indicazioni devono consentire di ricostruire il flusso effettivo dei dati.
Progetto e finalità specifica del trattamento
________________________
________________________
Fasi e operazioni svolte in contitolarità
________________________
________________________
Decisioni condivise sulle finalità e sui mezzi essenziali
________________________
Contributo decisionale del Contitolare A: ________________________
Contributo decisionale del Contitolare B: ________________________
Categorie di interessati
________________________
Categorie di dati personali comuni
________________________
Eventuali categorie particolari di dati ai sensi dell’articolo 9 GDPR
________________________
Eventuali dati relativi a condanne penali e reati ai sensi dell’articolo 10 GDPR
________________________
Origine e flusso dei dati
Soggetti o fonti da cui provengono i dati: ________________________
Soggetti che raccolgono i dati: ________________________
Soggetti ai quali vengono trasmessi: ________________________
Canali utilizzati: ________________________
Descrizione del flusso: ________________________
Sistemi, archivi e luoghi del trattamento
Sistemi e archivi utilizzati: ________________________
Soggetti con accesso: ________________________
Paesi di conservazione ed elaborazione: ________________________
Paesi dai quali è consentito l’accesso remoto: ________________________
Trattamenti autonomi esclusi dalla contitolarità
Parte interessata: ________________________
Operazioni e finalità autonome: ________________________
Distinzione rispetto al trattamento comune: ________________________
Presupposti giuridici per la finalità descritta
| Contitolare | Base giuridica ai sensi dell’articolo 6 GDPR | Eventuali condizioni degli articoli 9 e 10 GDPR |
|---|---|---|
| A | Lettera applicabile: ____________ Norma o presupposto concreto: ____________ |
Condizione o disposizione applicabile: ____________ |
| B | Lettera applicabile: ____________ Norma o presupposto concreto: ____________ |
Condizione o disposizione applicabile: ____________ |
Conservazione e decorrenza dei termini
Categoria di dati: ________________________
Periodo di conservazione o criterio per determinarlo: ________________________
Evento dal quale decorre il termine: ________________________
Motivazione o disposizione applicabile: ________________________
Parte incaricata della verifica e della cancellazione: ________________________
Fornitori e destinatari
Identità del soggetto: ________________________
Servizio o attività: ________________________
Ruolo privacy: ________________________
Dati accessibili: ________________________
Riferimento dell’atto ai sensi dell’articolo 28 GDPR, se dovuto: ________________________
Eventuali trasferimenti fuori dallo Spazio economico europeo
Destinatario e Paese: ________________________
Dati e operazioni interessati: ________________________
Presupposto o garanzia del trasferimento: ________________________
Valutazioni svolte e relativa documentazione: ________________________
Eventuali misure supplementari: ________________________
Destinazione finale dei dati
Operazioni di cancellazione o anonimizzazione: ________________________
Eventuale conservazione successiva e relativa giustificazione: ________________________
Soggetti che conservano i dati: ________________________
Periodo di conservazione residua: ________________________
Gestione delle copie di sicurezza: ________________________
Parte incaricata e termine di esecuzione: ________________________
Modalità di attestazione delle operazioni effettuate: ________________________
ALLEGATO B. RIPARTIZIONE DEI COMPITI E CONTATTI OPERATIVI
Indicare A, B o entrambe le Parti. Quando entrambe intervengono, precisare chi esegue il compito e chi collabora. I termini interni completano gli articoli 5 e 11 dell’accordo e non possono allungare le scadenze legali. Le responsabilità imposte dalla legge restano ferme.
| Adempimento | Chi esegue | Chi collabora | Tempi ed evidenze |
|---|---|---|---|
| Informativa: redazione e aggiornamento | ________ | ________ | ________ |
| Informativa: consegna o pubblicazione | ________ | ________ | ________ |
| Sintesi dell’accordo: disponibilità e aggiornamento | ________ | ________ | ________ |
| Richieste degli interessati: coordinamento e risposta | ________ | ________ | Articolo 5 dell’accordo. Registro: ________ |
| Consenso e revoca, se pertinenti | ________ | ________ | ________ |
| Sicurezza dei sistemi comuni | ________ | ________ | Allegato C. Verifiche: ________ |
| Fornitori: atti, istruzioni e verifiche | ________ | ________ | ________ |
| Valutazione d’impatto, consultazione e documentazione | ________ | ________ | ________ |
| Incidenti: valutazione e notifica all’autorità | ________ | ________ | Articolo 11 dell’accordo. Registro: ________ |
| Incidenti: comunicazione agli interessati | ________ | ________ | ________ |
| Conservazione e cancellazione | ________ | ________ | Allegato A. Evidenze: ________ |
| Verifiche e rapporti con l’autorità | ________ | ________ | ________ |
Referente del Contitolare A
Nome e cognome: ________________________
Ruolo: ________________________
E-mail: ________________________
Telefono: ________________________
DPO/RPD, se designato: ________________________
Recapito del DPO/RPD: ________________________
Referente del Contitolare B
Nome e cognome: ________________________
Ruolo: ________________________
E-mail: ________________________
Telefono: ________________________
DPO/RPD, se designato: ________________________
Recapito del DPO/RPD: ________________________
Punto di contatto comune, se previsto
Soggetto o ufficio: ________________________
Recapito pubblico: ________________________
Modalità di accesso: ________________________
Motivazione della ripartizione dei compiti
________________________
Riferimento al documento di verifica: ________________________
ALLEGATO C. SICUREZZA E GESTIONE DEGLI INCIDENTI
Descrivere le configurazioni effettive oppure richiamare documenti identificati per titolo, versione e data. Indicare chi attua ciascuna misura e le evidenze dei controlli. Le misure devono essere scelte in funzione dei rischi del trattamento.
| Presidio | Misura concreta o documento di riferimento | Parte incaricata e verifica |
|---|---|---|
| Autenticazione e profili di accesso | ____________ | Parte: ____________ Verifica: ____________ |
| Riservatezza e istruzioni al personale | ____________ | Parte: ____________ Verifica: ____________ |
| Cifratura e pseudonimizzazione | ____________ | Parte: ____________ Verifica: ____________ |
| Reti, dispositivi e aggiornamenti | ____________ | Parte: ____________ Verifica: ____________ |
| Registrazione e controllo degli accessi | ____________ | Parte: ____________ Verifica: ____________ |
| Copie di sicurezza e ripristino | ____________ | Parte: ____________ Verifica: ____________ |
| Archivi fisici e trasmissione dei dati | ____________ | Parte: ____________ Verifica: ____________ |
| Cancellazione e test periodici | ____________ | Parte: ____________ Verifica: ____________ |
Contatto urgente del Contitolare A
Nome e cognome: ________________________
E-mail: ________________________
Telefono: ________________________
Sostituto e relativi recapiti: ________________________
Modalità di reperibilità: ________________________
Contatto urgente del Contitolare B
Nome e cognome: ________________________
E-mail: ________________________
Telefono: ________________________
Sostituto e relativi recapiti: ________________________
Modalità di reperibilità: ________________________
Canale di segnalazione e conferma di ricezione
Canale monitorato per le segnalazioni: ________________________
Modalità di conferma della ricezione: ________________________
Procedura alternativa in assenza di risposta: ________________________
Coordinamento dell’incidente
Parte incaricata: ________________________
Referente: ________________________
Sostituto: ________________________
Procedura applicabile, versione e data: ________________________
Registro e documentazione degli eventi
Ubicazione sicura della documentazione: ________________________
Soggetti autorizzati all’accesso: ________________________
Modalità di condivisione delle evidenze: ________________________
Analisi del rischio e valutazione d’impatto
Esito della verifica sulla necessità della valutazione d’impatto: ________________________
Data della verifica: ________________________
Riferimento della documentazione: ________________________
Prossima verifica programmata: ________________________
Prima segnalazione dell’incidente: senza ritardo e comunque entro dodici ore dalla rilevazione, secondo l’articolo 11 dell’accordo. Le informazioni disponibili sono aggiornate senza attendere la chiusura dell’indagine. Il termine interno non modifica gli obblighi e le scadenze previsti dal GDPR.
ALLEGATO D. CONTENUTO ESSENZIALE DELL’ACCORDO PER GLI INTERESSATI
Ai sensi dell’articolo 26, paragrafo 2, del Regolamento (UE) 2016/679.
Progetto o attività: ________________________
Versione e data di aggiornamento: ________________________
I soggetti indicati di seguito decidono congiuntamente le finalità e i mezzi essenziali del trattamento descritto in questa sintesi e operano, per tale ambito, come contitolari del trattamento.
Contitolare A
Denominazione: ________________________
Sede: ________________________
E-mail o PEC: ________________________
DPO/RPD, se designato: ________________________
Recapito del DPO/RPD: ________________________
Contitolare B
Denominazione: ________________________
Sede: ________________________
E-mail o PEC: ________________________
DPO/RPD, se designato: ________________________
Recapito del DPO/RPD: ________________________
Il trattamento cui si riferisce l’accordo
La collaborazione riguarda la seguente finalità: ________________________.
Le operazioni svolte congiuntamente sono: ________________________.
Le categorie di persone interessate sono: ________________________.
Le categorie di dati personali trattati sono: ________________________.
Il ruolo del Contitolare A nel trattamento è: ________________________.
Il ruolo del Contitolare B nel trattamento è: ________________________.
Come sono distribuiti i compiti
| Adempimento | Soggetto che se ne occupa e modalità |
|---|---|
| Informativa e aggiornamenti | ________________________ |
| Gestione delle richieste degli interessati | ________________________ |
| Sicurezza e gestione degli incidenti | ________________________ |
| Conservazione e cancellazione dei dati | ________________________ |
Come esercitare i propri diritti
Può rivolgersi a ciascuno dei Contitolari ai recapiti sopra indicati per esercitare i diritti previsti dal GDPR, quando ne ricorrono i presupposti. L’eventuale contatto comune facilita la gestione della richiesta, ma non limita la possibilità di rivolgersi direttamente a ogni Contitolare. La suddivisione interna dei compiti non riduce la tutela riconosciuta dalla legge.
Contatto comune, se previsto: ________________________
Canale per le richieste: ________________________
I Contitolari collaborano per gestire le richieste e rispondere nei termini di legge. Resta il diritto di proporre reclamo al Garante per la protezione dei dati personali e di agire in giudizio nei casi previsti dal GDPR.
Questa sintesi integra l’informativa completa, che specifica anche le basi giuridiche, i tempi di conservazione e le ulteriori informazioni sul trattamento.
Informativa completa disponibile presso o all’indirizzo: ________________________
Modalità con cui questa sintesi è resa disponibile agli interessati: ________________________
Fac Simile Accordo di Contitolarità GDPR Art. 26 Word da Scaricare
In questa sezione è presente un modello accordo di contitolarità GDPR art. 26 da scaricare. Il modulo accordo di contitolarità GDPR art. 26 compilabile messo a disposizione è in formato DOC, può quindi essere aperto e compilato utilizzando Word o un altro programma che supporta questo formato.
La compilazione è molto semplice, basta infatti inserire i dati mancanti negli spazi presenti nel documento.
Una volta compilato, il fac simile accordo di contitolarità GDPR art. 26 può essere convertito in PDF o stampato.

Modello Accordo di Contitolarità GDPR Art. 26 PDF
Di seguito viene messo a disposizione un modello accordo di contitolarità GDPR art. 26 PDF editabile da compilare.